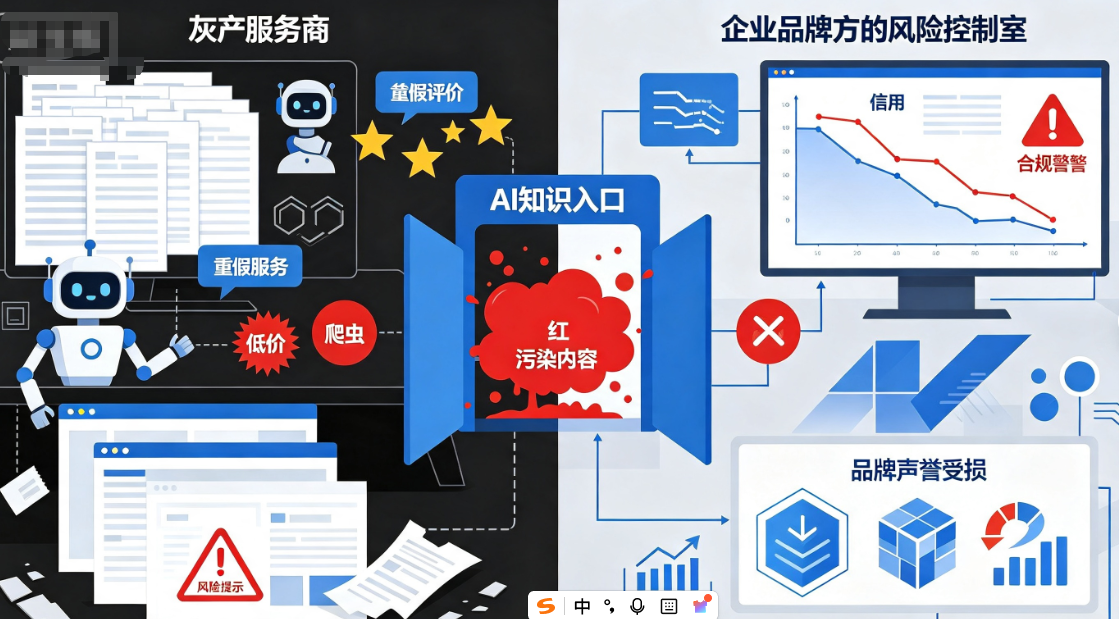
随着生成式人工智能技术的迅猛发展和广泛应用,国家相关部门陆续出台了一系列针对AI服务的管理规范和法规要求,其中《生成式人工智能服务管理暂行办法》等文件的落地,标志着AI应用进入了“有法可依、有规可循”的新阶段。对于正在使用或计划使用AI代运营服务的企业而言,数据合规已经从一个“可选项”变成了“必答题”,甚至是一道关乎企业生死存亡的“压轴题”。
在与大量企业客户交流的过程中,我们发现,不同行业对数据合规的焦虑程度和侧重点有所不同。律所和金融类客户最关心的,是客户隐私和案件信息是否会被AI模型泄露或不当使用。制造业客户担心的,则是核心工艺参数、设备配方、供应链信息等商业秘密是否安全。而教培和医疗类客户,则更加关注未成年人信息和健康数据能否得到妥善保护。这些担忧都切中要害,也恰恰是AI代运营服务商必须正面回应的核心命题。
那么,一家负责任的AI代运营服务商,在数据合规方面应当遵循哪些基本原则和操作规范呢?
第一,严格的数据隔离原则。客户的数据应当被严格隔离在独立的知识库和模型微调环境中,与公共数据池和其他客户的数据彻底分开。这意味着,客户输入的所有行业知识、企业内部资料、案例数据等,仅用于该客户的专属模型优化和内容生成,不会被纳入公共训练集,更不会被其他用户在任何场景下调取或访问。以我们过往服务过的银联及银行类项目为例,金融级的数据隔离方案要求达到极高的安全标准,这并非普通服务商能够轻易达到的。
第二,私有化部署的倾向性。对于数据敏感度极高的行业客户,例如金融机构、头部律所、大型制造企业等,应当优先推荐和提供私有化模型部署方案。虽然私有化部署的成本相对较高,但它是保障数据物理安全和合规最彻底的路径。在私有化环境下,所有的数据存储、模型推理和内容生成都在客户自己的服务器或专属云资源中完成,外部无法访问,从根本上杜绝了数据外泄的可能性。
第三,输入端的审核与过滤机制。合规不仅仅体现在技术架构上,还体现在运营流程中。专业的AI代运营团队应当在内容生产的第一道环节就建立输入审核机制,对客户提供的内容素材进行合规检查,提示客户避免将身份证号、银行账号、家庭住址等个人信息直接输入内容生产流程。与此同时,对于AI生成的内容,也要进行输出端的合规校验,确保生成内容不涉及敏感话题、不违背公序良俗、不侵犯他人知识产权。
第四,服务协议的明确约定。在签署代运营服务合同时,数据合规条款应当作为一个独立的、重要的章节进行详细约定,包括数据的使用范围、存储期限、删除机制、保密义务、违约责任等。双方应当在合作启动前就这些条款达成清晰共识,避免后续产生纠纷。
总而言之,合规不是束缚企业发展的镣铐,而是保障企业能够走得更远、更稳的基础设施。在AI代运营的赛道上,只有将数据安全和合规管理置于最高优先级,企业才能在享受技术红利的同时,守住经营的底线与红线。